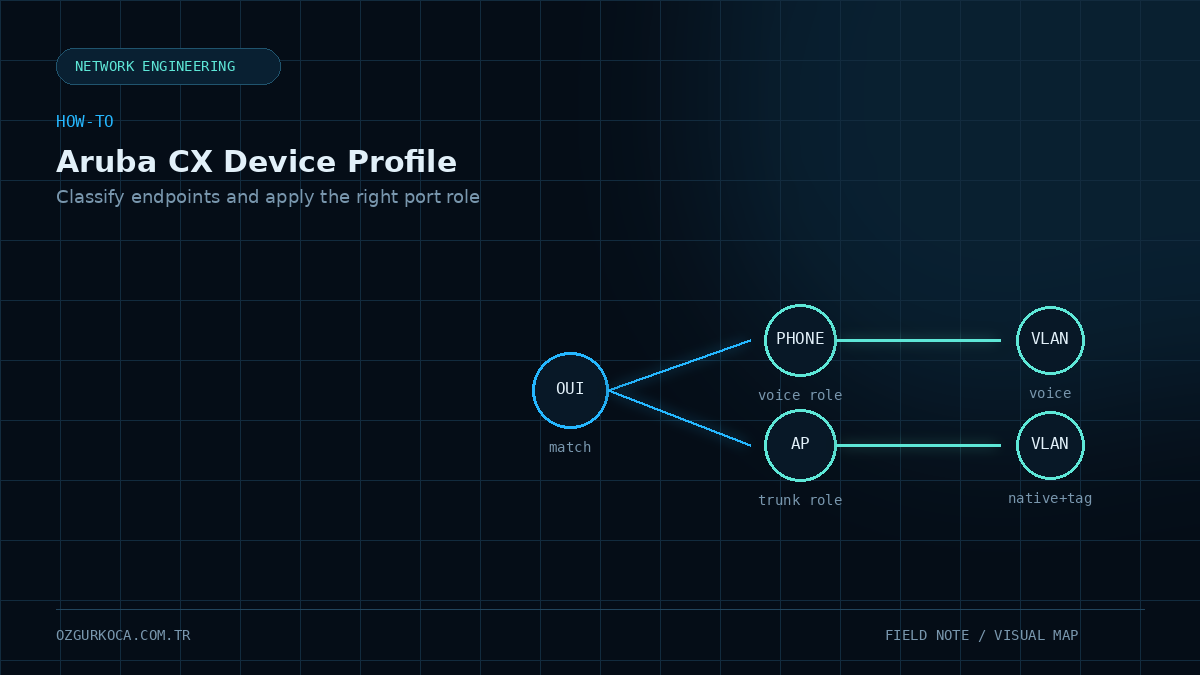
Bu rehber gerçek bir uygulama örneğinden hazırlanmıştır. Ortama özel VLAN, interface ve cihaz tanımları güvenli örnek değerlerle gösterilmiştir.
01 / AMAÇ
Amaç
Bu yapılandırmanın amacı, Aruba CX switch'e bağlanan cihazları MAC adreslerinin OUI kısmına göre sınıflandırmak ve eşleşen cihaz türüne uygun port-access role ile otomatik port davranışı uygulamaktır.
Bu örnekte üç davranış tanımlanmıştır:
- Telefon eşleşirse
VOICE-ROLEuygulanır. - Access Point eşleşirse
AP-ROLEuygulanır. - Özel bir device profile eşleşmesi oluşmazsa
DEFAULT-ROLEfallback role olarak kullanılır.
Cihaz switch portuna bağlanır
          |
          v
     MAC OUI eşleşmesi
          |
     +----+----+
     |         |
  Telefon      AP
     |         |
     v         v
VOICE-ROLE   AP-ROLE
     |         |
     v         v
VOICE_VLAN  AP_NATIVE_VLAN + Trunk
02 / KULLANILAN ÖRNEK DEĞERLER
Kullanılan Örnek Değerler
Komutlarda ortama göre değişecek alanlar aşağıdaki yer tutucularla gösterilmiştir.
| Örnek değer | Açıklama |
|---|---|
VOICE_VLAN | Telefonların kullanılacağı access VLAN |
DEFAULT_VLAN | Varsayılan/fallback access VLAN |
AP_NATIVE_VLAN | Access Point trunk bağlantısının native VLAN'ı |
PHONE_OUI_1 | Telefon grubuyla eşleşecek MAC OUI |
AP_OUI_1..N | Access Point grubuyla eşleşecek MAC OUI değerleri |
ACCESS_PORT_RANGE | Device profile uygulanacak switch port aralığı |
Komutları uygulamadan önce köşeli parantez içindeki örnek alanları kendi VLAN, OUI ve interface değerlerinizle değiştirin.
03 / VOICE ROLE OLUŞTURMA
Voice Role Oluşturma
Telefonlara uygulanacak port-access role oluşturulur.
configure terminal

port-access role VOICE-ROLE
    vlan access <VOICE_VLAN>
    exit
Bu role içerisindeki access VLAN değeri telefon ağı için kullanılacak VLAN'ı temsil eder.
04 / DEFAULT ROLE OLUŞTURMA
Default Role Oluşturma
Özel bir profile eşleşmeyen cihazlar için fallback olarak kullanılacak role oluşturulur.
port-access role DEFAULT-ROLE
    vlan access <DEFAULT_VLAN>
    exit
Daha sonra bu role interface yapılandırmasında fallback-role olarak bağlanacaktır.
05 / TELEFON MAC GRUBU
Telefon MAC Grubu
Telefonların MAC OUI bilgisine göre eşleşebilmesi için bir MAC grubu oluşturulur.
mac-group PHONE-MAC-GROUP
    seq 10 match mac-oui <PHONE_OUI_1>
    exit
Birden fazla telefon OUI değeri kullanılacaksa aynı grup altında farklı sequence numaralarıyla ek kayıtlar tanımlanabilir.
mac-group PHONE-MAC-GROUP
    seq 10 match mac-oui <PHONE_OUI_1>
    seq 20 match mac-oui <PHONE_OUI_2>
    seq 30 match mac-oui <PHONE_OUI_3>
    exit
06 / TELEFON DEVICE PROFILE
Telefon Device Profile
Telefon MAC grubunu VOICE-ROLE ile ilişkilendiren device profile oluşturulur.
port-access device-profile PHONE-PROFILE
    associate role VOICE-ROLE
    associate mac-group PHONE-MAC-GROUP
    enable
    exit
Yapılandırmadaki ilişki şu şekildedir:
PHONE-MAC-GROUP
       |
       v
 PHONE-PROFILE
       |
       v
   VOICE-ROLE
       |
       v
   VOICE_VLAN
07 / ACCESS POINT ROLE OLUŞTURMA
Access Point Role Oluşturma
Access Point cihazları için kullanılacak role, access VLAN yerine trunk davranışı içerecek şekilde tanımlanır.
port-access role AP-ROLE
    vlan trunk native <AP_NATIVE_VLAN>
    vlan trunk allowed all
    exit
Bu yapılandırmada AP bağlantısına bir native VLAN atanır ve trunk üzerinde VLAN'ların geçmesine izin verilir.
Gerçek yapılandırmada vlan trunk allowed all kullanılmıştır. Yayına alınacak başka ortamlarda hangi VLAN'ların gerçekten gerekli olduğu ayrıca değerlendirilmelidir.
08 / ACCESS POINT MAC GRUBU
Access Point MAC Grubu
Access Point cihazlarının OUI değerleri ayrı bir MAC grubu altında toplanır.
mac-group AP-MAC-GROUP
    seq 10 match mac-oui <AP_OUI_1>
    seq 20 match mac-oui <AP_OUI_2>
    seq 30 match mac-oui <AP_OUI_3>
    exit
Gerçek yapılandırmada birden fazla OUI aynı AP grubuyla ilişkilendirilmiştir.
09 / ACCESS POINT DEVICE PROFILE
Access Point Device Profile
AP MAC grubunu AP-ROLE ile ilişkilendiren profile oluşturulur.
port-access device-profile AP-PROFILE
    associate role AP-ROLE
    associate mac-group AP-MAC-GROUP
    enable
    exit
Akış:
AP-MAC-GROUP
     |
     v
 AP-PROFILE
     |
     v
   AP-ROLE
     |
     v
AP_NATIVE_VLAN + Trunk
10 / INTERFACE YAPILANDIRMASI
Interface Yapılandırması
Device profile mekanizmasının çalışacağı access portları hazırlanır.
interface <ACCESS_PORT_RANGE>
    no routing
    vlan access <DEFAULT_VLAN>
    port-access fallback-role DEFAULT-ROLE
    port-access device-profile mode block-until-profile-applied
    exit
Bu bölümde:
- Interface Layer 2 port olarak yapılandırılır.
- Başlangıç access VLAN'ı
DEFAULT_VLANolarak tanımlanır. DEFAULT-ROLEfallback role olarak bağlanır.- Device profile uygulanana kadar ilgili profile değerlendirmesini bekleyen mod etkinleştirilir.
11 / TAM ÖRNEK KONFIGÜRASYON
Tam Örnek Konfigürasyon
Aşağıdaki blok, yapılandırmanın tamamını ortamdan bağımsız örnek değerlerle bir arada gösterir.
configure terminal

port-access role VOICE-ROLE
    vlan access <VOICE_VLAN>
    exit

port-access role DEFAULT-ROLE
    vlan access <DEFAULT_VLAN>
    exit

mac-group PHONE-MAC-GROUP
    seq 10 match mac-oui <PHONE_OUI_1>
    exit

port-access device-profile PHONE-PROFILE
    associate role VOICE-ROLE
    associate mac-group PHONE-MAC-GROUP
    enable
    exit

port-access role AP-ROLE
    vlan trunk native <AP_NATIVE_VLAN>
    vlan trunk allowed all
    exit

mac-group AP-MAC-GROUP
    seq 10 match mac-oui <AP_OUI_1>
    seq 20 match mac-oui <AP_OUI_2>
    seq 30 match mac-oui <AP_OUI_3>
    exit

port-access device-profile AP-PROFILE
    associate role AP-ROLE
    associate mac-group AP-MAC-GROUP
    enable
    exit

interface <ACCESS_PORT_RANGE>
    no routing
    vlan access <DEFAULT_VLAN>
    port-access fallback-role DEFAULT-ROLE
    port-access device-profile mode block-until-profile-applied
    exit
12 / YAPININ ÇALIŞMA MANTIĞI
Yapının Çalışma Mantığı
                       Aruba CX Port
                            |
                            v
                      Cihaz bağlanır
                            |
                            v
                      MAC OUI kontrolü
                            |
                +-----------+-----------+
                |                       |
                v                       v
        PHONE-MAC-GROUP          AP-MAC-GROUP
                |                       |
                v                       v
          PHONE-PROFILE             AP-PROFILE
                |                       |
                v                       v
           VOICE-ROLE                 AP-ROLE
                |                       |
                v                       v
           VOICE_VLAN       AP_NATIVE_VLAN + Trunk

Özel profile eşleşmeyen cihaz
                |
                v
          DEFAULT-ROLE
                |
                v
          DEFAULT_VLAN
13 / DOĞRULAMA
Doğrulama
Bu kayıtta ayrıca bir doğrulama komut seti paylaşılmadığı için bu bölüm, doğrudan yapılandırmada hedeflenen davranış üzerinden değerlendirilir.
- Telefon OUI'siyle eşleşen cihazın
VOICE-ROLEile ilişkilendirilmesi beklenir. - AP OUI grubuyla eşleşen cihazın
AP-ROLEile ilişkilendirilmesi beklenir. - Özel device profile eşleşmesi olmayan cihaz için
DEFAULT-ROLEfallback davranışı kullanılır. - AP role uygulandığında portun tanımlanan native VLAN ve trunk davranışını alması hedeflenir.
14 / GÜVENLIK NOTU
Güvenlik Notu
MAC OUI eşleşmesi cihaz tipini sınıflandırmak ve otomatik role uygulamak için kullanılmaktadır. Bu yapılandırma kaydında 802.1X veya başka bir kimlik doğrulama mekanizması yer almamaktadır.
Bu nedenle bu yazı yalnızca paylaşılan OUI tabanlı device profile ve role atama yapılandırmasını kapsar.
15 / SONUÇ
Sonuç
Bu gerçek Aruba CX yapılandırmasında telefonlar ve Access Point cihazları MAC OUI bilgisine göre ayrı mac-group nesneleriyle sınıflandırılmış, bu gruplar device-profile üzerinden farklı port-access role nesnelerine bağlanmıştır.
Sonuç olarak aynı access port grubu üzerinde cihaz tipine göre farklı Layer 2 davranışları uygulanabilecek bir yapı oluşturulmuştur:
| Cihaz Grubu | Device Profile | Role | Hedef Davranış |
|---|---|---|---|
| Telefon | PHONE-PROFILE | VOICE-ROLE | VOICE_VLAN access |
| Access Point | AP-PROFILE | AP-ROLE | AP_NATIVE_VLAN + trunk |
| Diğer | Fallback | DEFAULT-ROLE | DEFAULT_VLAN access |
Bu yapı, cihaz türüne göre role ve VLAN davranışının otomatik uygulanmasını tek bir port erişim modeli altında toplar.
Bu içerik faydalı oldu mu?
Tek tıkla görüşünü bırak. Geri bildirimler yeni içerikleri ve mevcut rehberleri geliştirmek için kullanılır.