Bu rehber FortiOS 7.4.12 üzerinde uygulanmış bir wizard akışını temel alır. Ortama özel isimler, adresler ve kullanıcı grupları örnek değerlerle; ekran görüntülerindeki hassas alanlar ise bulanıklaştırılarak gösterilmiştir.
01 / KAPSAM
Kapsam
Bu içerik, FortiOS 7.4.12 üzerinde bulunan IPsec Wizard ile FortiClient kullanıcıları için Dialup / Remote Access IPsec VPN'in FortiGate tarafında oluşturulmasını gösterir.
Bu rehberde kullanılan akış:
FortiClient
    |
    | Internet
    v
FortiGate WAN
    |
    | Dialup IPsec VPN
    v
VPN Client Address Pool
    |
    v
İzin Verilen Yerel AğlarBu kayıt FortiGate üzerindeki wizard yapılandırmasını kapsamaktadır. FortiClient istemcisindeki profil oluşturma adımları bu kayıtta bulunmadığı için burada ayrıca üretilmemiştir.
02 / ÖN HAZIRLIK
Ön Hazırlık
Wizard'a başlamadan önce ortamda kullanılacak değerlerin belirlenmiş olması gerekir:
| Örnek değer | Açıklama |
|---|---|
<VPN_NAME> | Oluşturulacak Dialup VPN adı |
<WAN_INTERFACE> | FortiClient bağlantılarının geleceği internet/WAN interface |
<VPN_USER_GROUP> | VPN erişimine izin verilecek kullanıcı grubu |
<PRE_SHARED_KEY> | IPsec için kullanılacak pre-shared key |
<LOCAL_INTERFACE> | VPN kullanıcılarının erişeceği yerel ağın interface'i |
<LOCAL_ADDRESS> | VPN üzerinden erişime açılacak yerel network/address object |
<CLIENT_ADDRESS_RANGE> | FortiClient kullanıcılarına dağıtılacak IP havuzu |
<CLIENT_SUBNET_MASK> | Client address range için kullanılacak mask |
03 / 1. IPSEC WIZARD'I AÇMA
1. IPsec Wizard'ı Açma
FortiGate GUI üzerinde:
VPN
  -> IPsec Wizard
menüsüne gidilir.
VPN Setup ekranında yapılandırma aşağıdaki şekilde başlatılır:
- Name:
<VPN_NAME> - Template type:
Remote Access - Remote device type:
Client-based - Client:
FortiClient
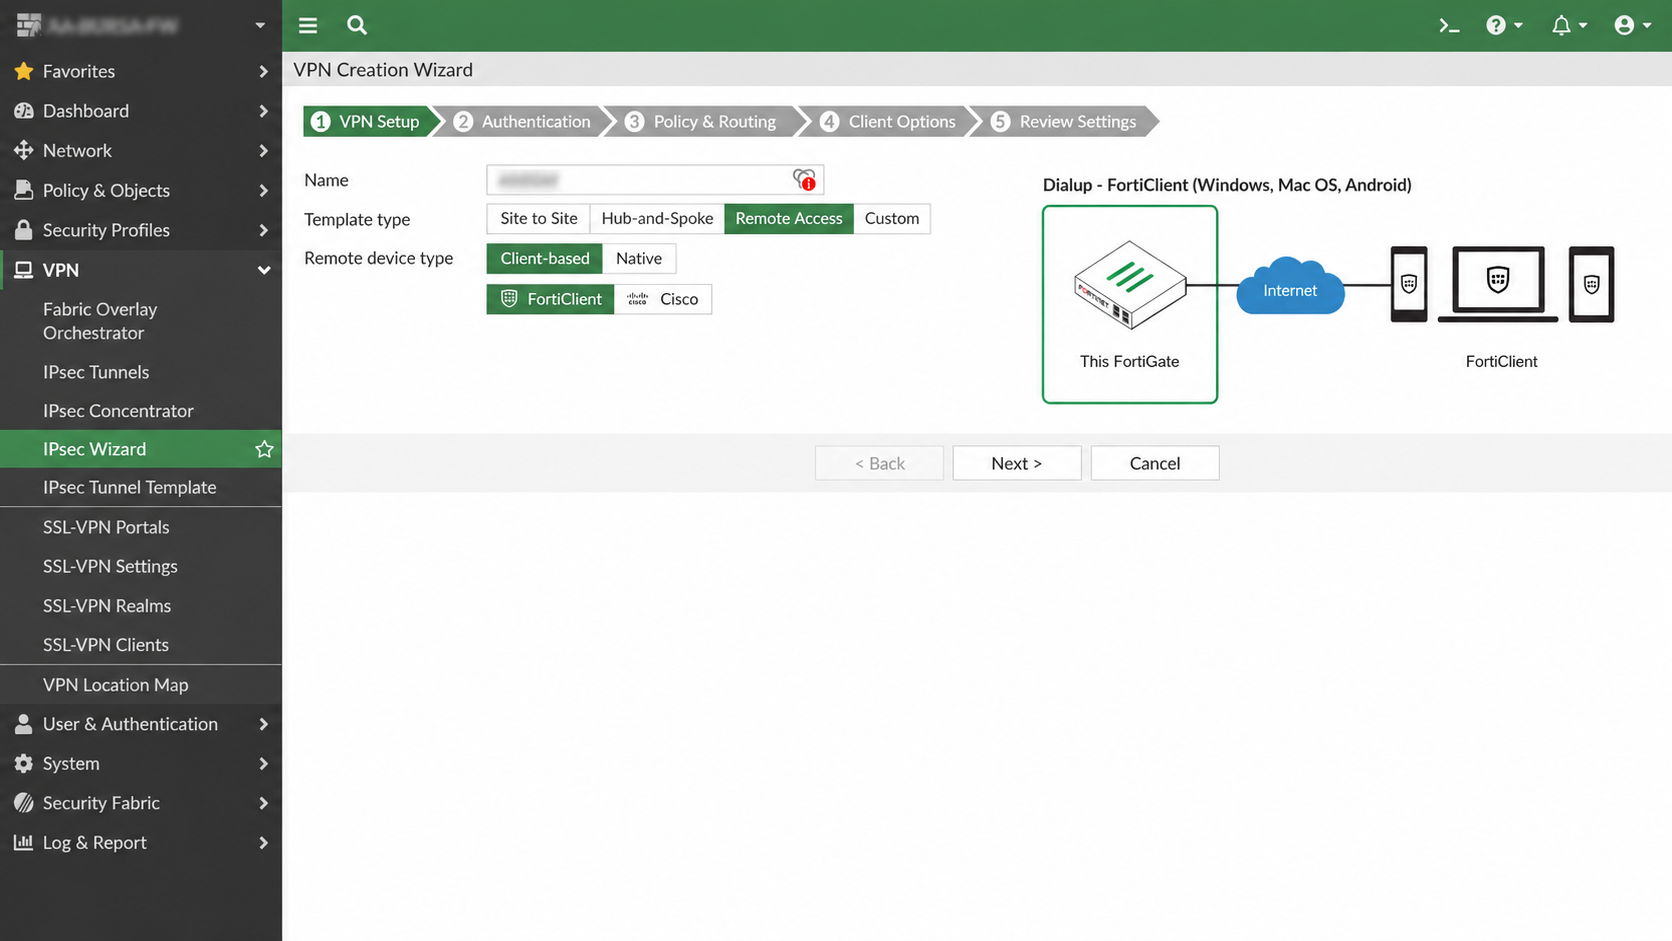
Bu seçim ile wizard, FortiClient istemcilerinin internet üzerinden FortiGate'e bağlanacağı bir Dialup IPsec Remote Access yapısı oluşturmaya hazırlanır.
04 / 2. AUTHENTICATION AYARLARI
2. Authentication Ayarları
Bir sonraki ekranda VPN'in hangi interface üzerinden dinleyeceği ve kullanıcı doğrulaması için kullanılacak bilgiler belirlenir.
Bu kayıtta kullanılan yapı:
- Incoming Interface:
<WAN_INTERFACE> - Authentication method:
Pre-shared Key - Pre-shared key:
<PRE_SHARED_KEY> - User Group:
<VPN_USER_GROUP>
Akış şu şekilde düşünülebilir:
FortiClient
    |
    v
<WAN_INTERFACE>
    |
    +-- Pre-shared Key kontrolü
    |
    +-- <VPN_USER_GROUP> kullanıcı doğrulaması
    |
    v
IPsec VPNPre-shared key ve kullanıcı grubu gibi güvenlik açısından hassas alanlarda örnek değerler kullanın; gerçek bilgileri dokümana eklemeyin.
05 / 3. POLICY & ROUTING
3. Policy & Routing
Policy & Routing adımında VPN kullanıcısının hangi iç ağa erişeceği ve bağlanan FortiClient'e hangi IP aralığının dağıtılacağı belirlenir.
Bu ekranda bulunan temel alanlar:
- Local interface:
<LOCAL_INTERFACE> - Local Address:
<LOCAL_ADDRESS> - Client Address Range:
<CLIENT_ADDRESS_RANGE> - Subnet Mask:
<CLIENT_SUBNET_MASK> - DNS Server:
Use System DNSveya ihtiyaca göreSpecify - Enable IPv4 Split Tunnel
- Allow Endpoint Registration
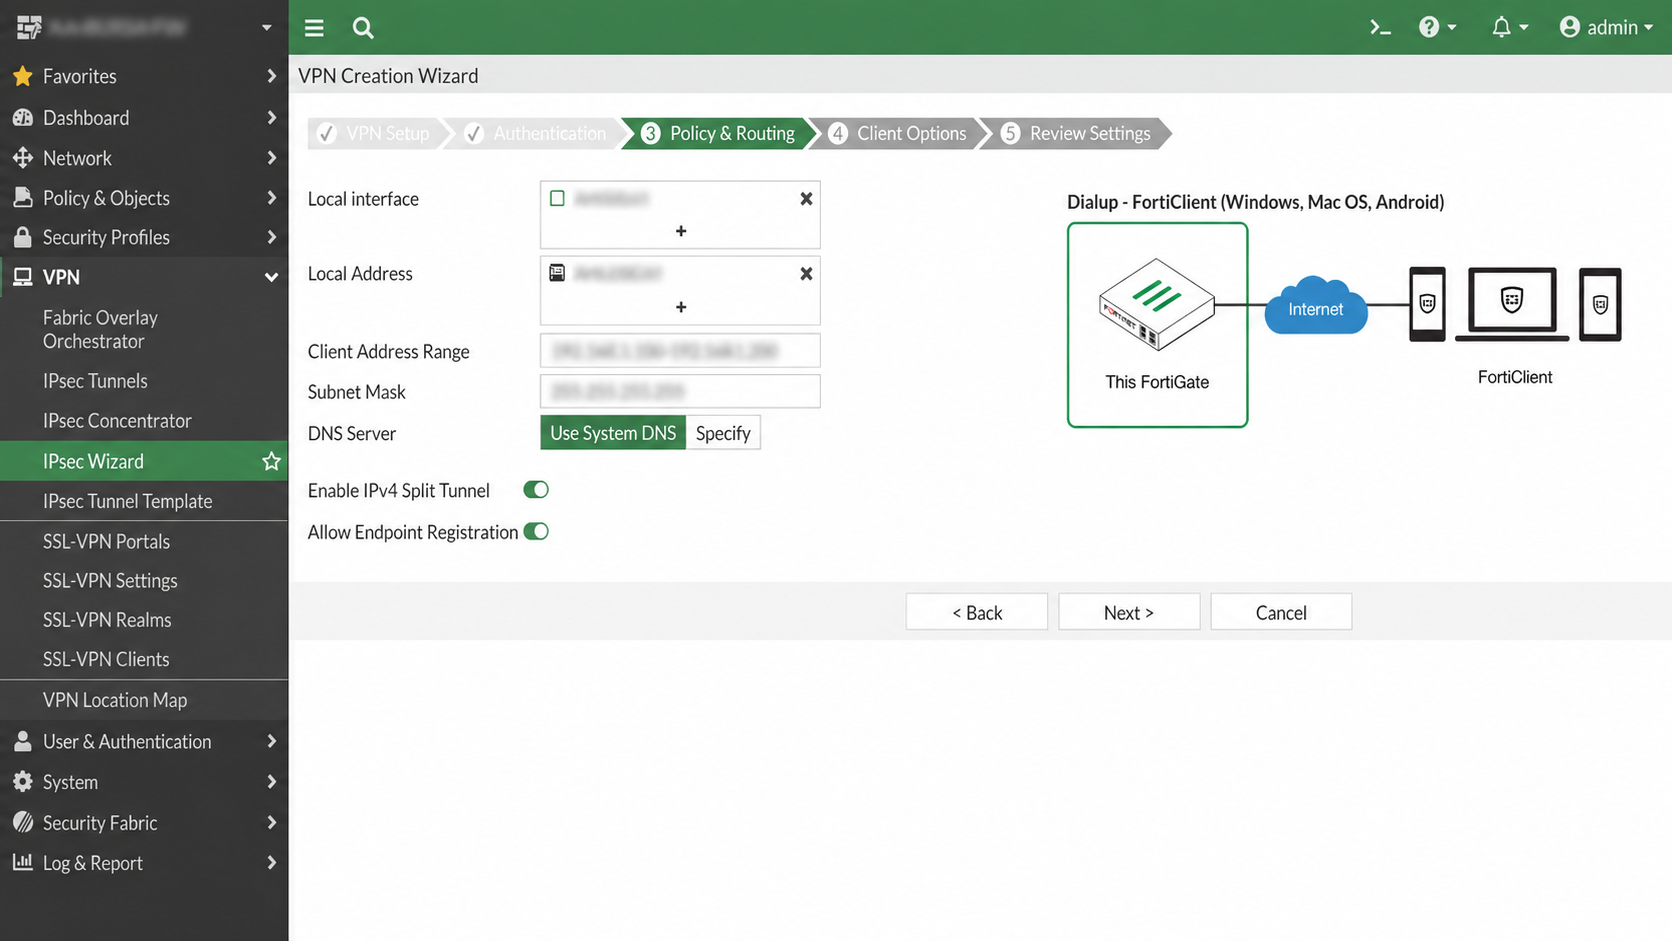
Local Interface ve Local Address
Local interface, VPN kullanıcılarının erişeceği iç ağın bağlı olduğu FortiGate interface'ini temsil eder.
Local Address ise VPN istemcilerinin erişmesine izin verilecek network veya address object'i belirler.
VPN Client
    |
    v
Dialup IPsec Interface
    |
    v
<LOCAL_INTERFACE>
    |
    v
<LOCAL_ADDRESS>
Client Address Range
Client Address Range, VPN bağlantısı kuran FortiClient istemcilerine dağıtılacak IP havuzudur.
Ekran görüntüsündeki client address range alanı örnek amaçlı gizlenmiştir.
VPN istemci havuzu belirlenirken mevcut yerel network'lerle çakışmayacak bir adres planı kullanılmalıdır.
DNS Server
Bu kayıtta Use System DNS seçeneği kullanılmıştır.
Ortam gereksinimine göre Specify seçilerek VPN istemcilerine farklı DNS sunucuları da verilebilir.
IPv4 Split Tunnel
Ekran görüntüsündeki yapılandırmada Enable IPv4 Split Tunnel etkin durumdadır.
Split tunnel kullanıldığında VPN üzerinden gönderilecek trafik, wizard'da tanımlanan yerel erişim kapsamına göre yönlendirilir; istemcinin tüm internet trafiğinin zorunlu olarak tünele alınması hedeflenmez.
06 / 4. CLIENT OPTIONS
4. Client Options
Client Options ekranında FortiClient davranışına ilişkin seçenekler bulunur.
Bu uygulamada:
| Seçenek | Durum |
|---|---|
| Save Password | Açık |
| Auto Connect | Kapalı |
| Always Up (Keep Alive) | Kapalı |
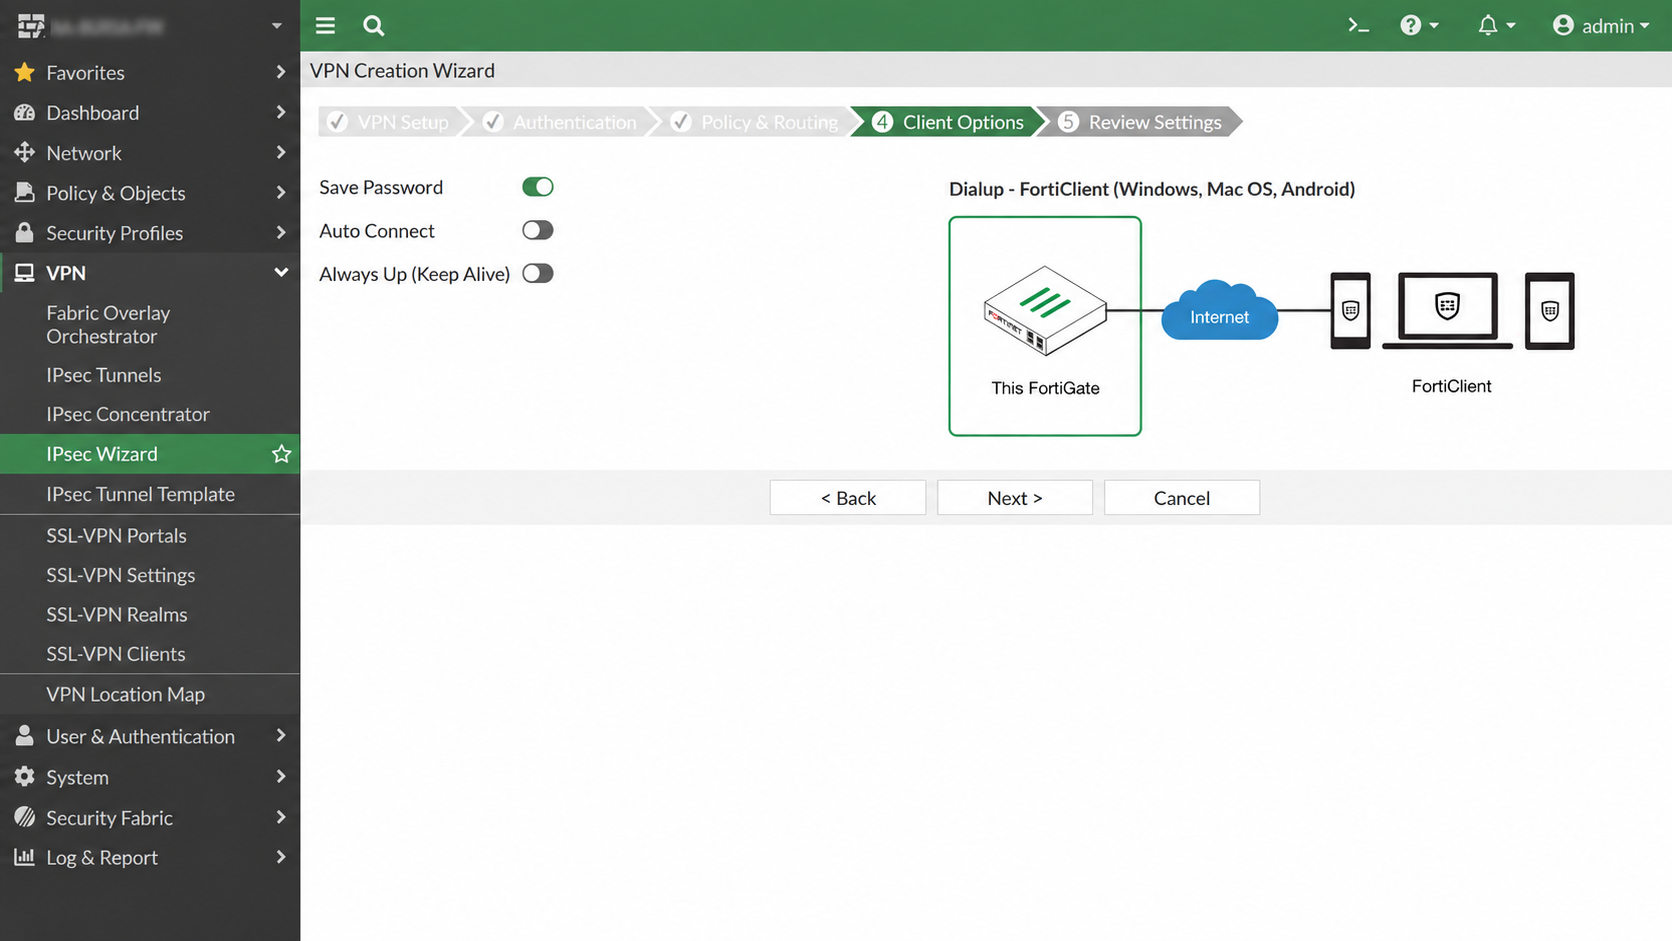
Bu değerler burada yalnızca kullanılan yapılandırmayı belgelemektedir. Farklı ortamlarda güvenlik politikası ve kullanıcı deneyimi gereksinimlerine göre farklı seçimler yapılabilir.
07 / 5. REVIEW SETTINGS
5. Review Settings
Son adım olan Review Settings ekranında wizard tarafından oluşturulacak nesneler özetlenir.
Ekranda örnek olarak aşağıdaki object türleri görülebilir:
- Split Tunnel Group
- Phase 1 Interface
- Phase 2 Interface
- Address
- Remote to Local Policies
- Endpoint Registration
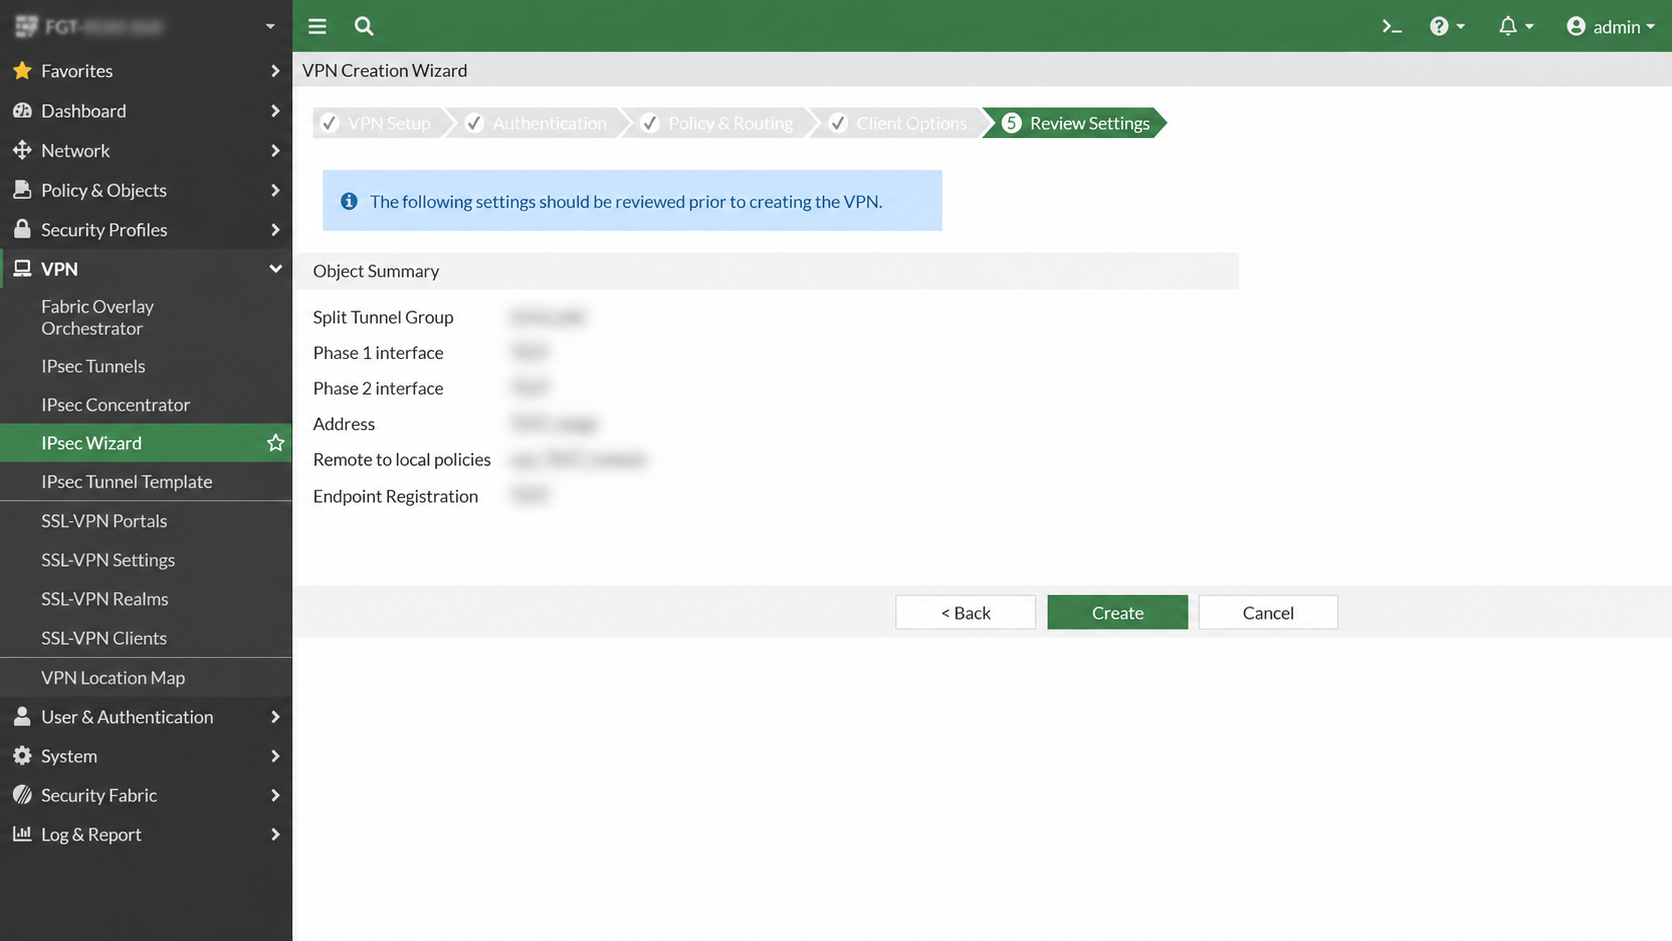
Object ve policy isimleri ekranda örnek amaçlı gizlenmiştir.
Ayarlar kontrol edildikten sonra:
Createile yapılandırma oluşturulur.
08 / WIZARD'IN OLUŞTURDUĞU YAPININ MANTIĞI
Wizard'ın Oluşturduğu Yapının Mantığı
Wizard tamamlandığında tek bir ekrandaki seçimlerden birden fazla FortiGate bileşeni ortaya çıkar.
VPN Setup
    |
    +--> Dialup Phase 1
    |
    +--> Phase 2
    |
    +--> Client Address Object / Pool
    |
    +--> Split Tunnel kapsamı
    |
    +--> Remote-to-Local Firewall Policy
    |
    +--> Kullanıcı grubu ilişkisi
Bu nedenle wizard tamamlandıktan sonra yalnızca tünelin oluşmuş olması değil, oluşturulan policy ve objelerin de ortamın güvenlik politikasına uygunluğu kontrol edilmelidir.
09 / YAPILANDIRMA SONRASI KONTROL LISTESI
Yapılandırma Sonrası Kontrol Listesi
10 / GÜVENLIK NOTLARI
Güvenlik Notları
Wizard kurulumu hızlandırır ancak oluşturulan yapılandırmanın son kontrolü yine yapılmalıdır.
Özellikle aşağıdaki alanlar gözden geçirilmelidir:
- VPN erişimi verilen kullanıcı grubunun kapsamı
- Yerel ağlarda erişime açılan address object'ler
- Firewall policy source/destination kapsamı
- Kullanılan authentication yöntemi
- Pre-shared key yönetimi
- Split tunnel gereksinimi
Bu rehberdeki ekranlar bir uygulanmış yapılandırma kaydını göstermektedir; her ortam için aynı değerlerin kullanılması gerektiği anlamına gelmez.
11 / SONUÇ
Sonuç
FortiOS 7.4.12 üzerinde VPN > IPsec Wizard kullanılarak FortiClient için Dialup Remote Access IPsec VPN, beş adımlı wizard üzerinden oluşturulabilir:
1. VPN Setup
       |
2. Authentication
       |
3. Policy & Routing
       |
4. Client Options
       |
5. Review Settings
       |
     Create
Bu yöntem, gerekli Phase 1 / Phase 2 bileşenleri, istemci adresleme yapısı ve ilgili erişim nesnelerini wizard üzerinden birlikte oluşturmayı sağlar.
---
How-To ID: HT-002 Platform: FortiGate / FortiClient FortiOS: 7.4.12 Durum: Uygulanmış yapılandırma
Bu içerik faydalı oldu mu?
Tek tıkla görüşünü bırak. Geri bildirimler yeni içerikleri ve mevcut rehberleri geliştirmek için kullanılır.